Un projet open source de Microsoft piraté, 70 projets désactivés
fr.wedoany.com Rapport : Microsoft a coupé l'accès à des dizaines de projets open source hébergés sur GitHub et enquête sur la manière dont des pirates ont infiltré ces projets et injecté des logiciels malveillants voleurs de mots de passe dans le code.
De nombreux projets concernés sont liés au service cloud Azure de Microsoft ainsi qu'à d'autres outils applicatifs utilisés pour le développement de l'IA, notamment Claude Code, l'interface en ligne de commande Gemini et VS Code. La société de sécurité Cloudsmith et le site d'analyse de logiciels malveillants piloté par la communauté OpenSourceMalware ont été parmi les premiers à détecter cette attaque. Le logiciel malveillant permet aux pirates de voler des mots de passe et d'autres informations d'identification sensibles lorsque l'utilisateur ouvre un outil compromis dans une application de codage IA.
On ignore pour l'instant combien de personnes ont téléchargé les outils concernés. Ben Hope, porte-parole de Microsoft, a déclaré à TechCrunch que la société « a temporairement retiré certains dépôts pendant qu'elle enquêtait sur un contenu potentiellement malveillant ». Il a également mentionné que certains dépôts ont été restaurés après examen, tandis que d'autres pourraient rester hors ligne jusqu'à ce que l'enquête se poursuive. Microsoft a informé un petit nombre de clients qui ont pu extraire du contenu des dépôts concernés et les contactera directement via les canaux d'assistance établis. Microsoft n'a pas fourni immédiatement le nombre exact de clients concernés. Selon le message affiché lors de la tentative d'accès aux pages de projet sur GitHub, au moins 70 projets appartenant à Microsoft ont été désactivés. Le message indique : « En raison d'une violation des conditions d'utilisation de GitHub, un employé de GitHub a désactivé l'accès à ce dépôt. »
Il s'agit du dernier cas en date, au cours des derniers mois, de pirates informatiques ayant infiltré des projets open source pour y implanter des logiciels malveillants. Ce type d'attaque est souvent qualifié d'« attaque sur la chaîne d'approvisionnement », car elle cible un code largement utilisé par un grand nombre de produits logiciels ou par un groupe d'utilisateurs spécifique, permettant aux pirates d'accéder aux systèmes cloud et à d'importants volumes de données clients en compromettant ce code.
Il n'est pas rare que des développeurs indépendants soient ciblés par des pirates, mais il est relativement rare qu'un géant technologique comme Microsoft, disposant de ressources défensives, soit compromis. Il s'agit de la deuxième attaque connue en quelques semaines au cours de laquelle Microsoft a permis à des pirates d'infiltrer ses projets open source. À la mi-mai, des chercheurs en sécurité ont indiqué que le projet open source de Microsoft, Durable Task, avait été compromis. OpenSourceMalware a déclaré que le dernier incident chez Microsoft était une « nouvelle compromission » du projet Durable Task, suggérant que Microsoft n'avait peut-être pas réussi à éliminer complètement les pirates lors de la première tentative, ou qu'il s'agissait d'une intrusion entièrement nouvelle et différente.
Texte compilé par Wedoany. Toute citation par IA doit mentionner la source « Wedoany ». En cas de contrefaçon ou d'autre problème, veuillez nous en informer rapidement ; nous modifierons ou supprimerons le contenu le cas échéant. Courriel : news@wedoany.comProduits Associés

Solution de Prévention des Fuites de Données pour Bureaux
Sangfor Technologies Inc.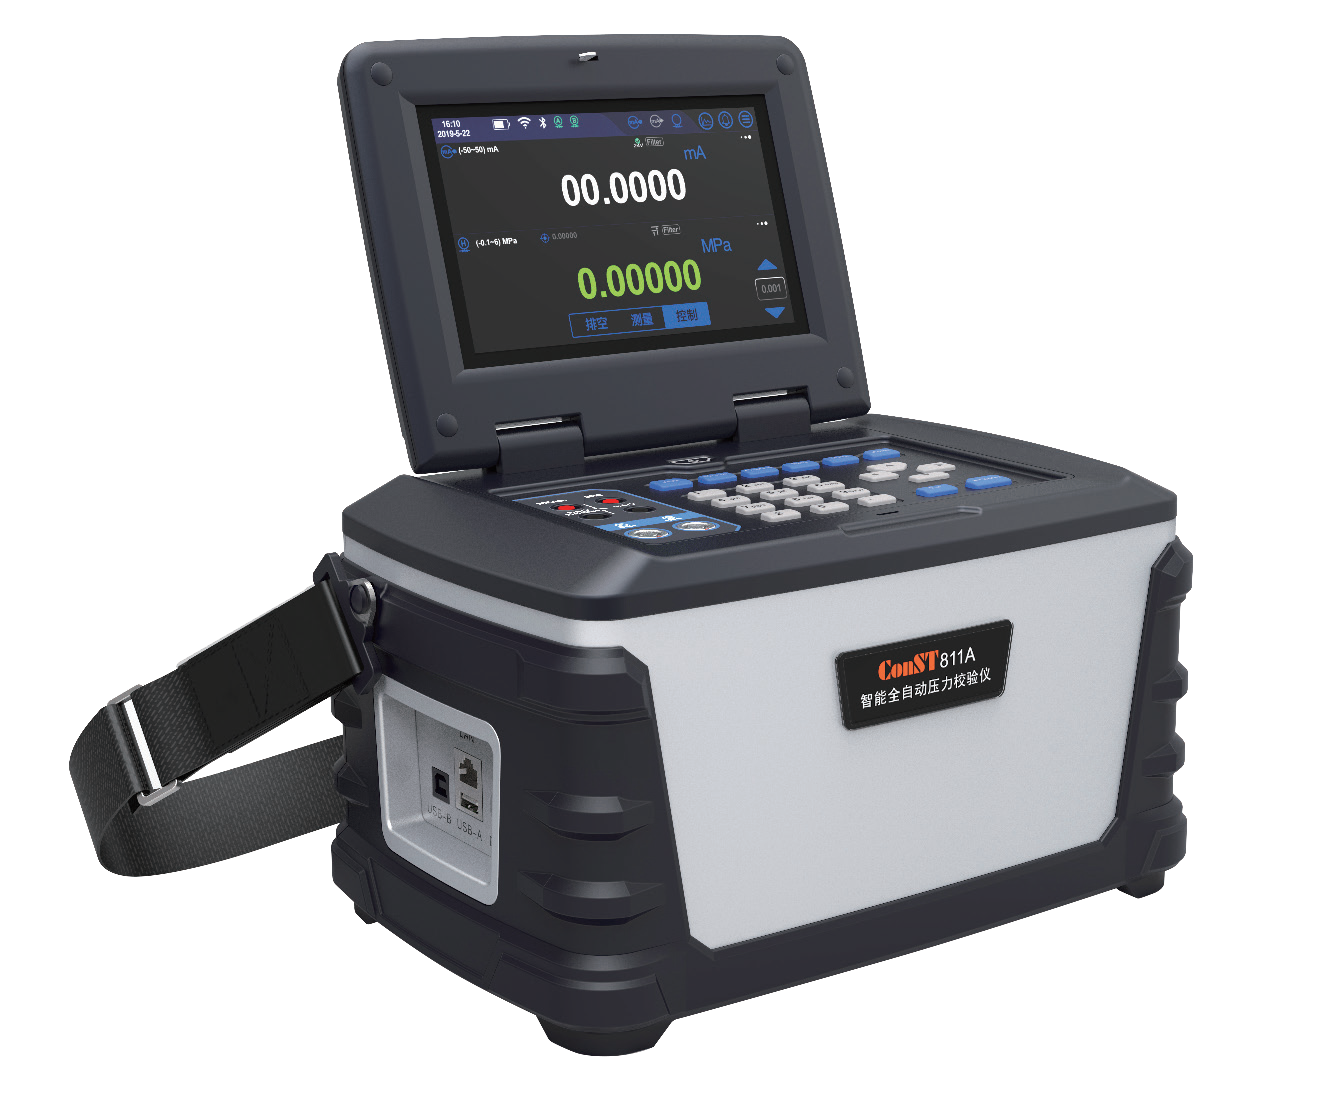
Calibrateur de pression automatique intelligent ConST811A
Beijing ConST Instruments Technology Inc.
Produit de système de multiplexage par division de longueur d’onde (WDM)
SHENZHEN SDG INFORMATION CO., LTD.
Réflectomètre optique dans le domaine temporel (OTDR) 6422
Ceyear Technologies Co., Ltd.
Radar multifonction de surveillance océanique et de détection basse altitude, mesure de l'environnement dynamique océanique à la frontière air-mer (Agent/Lancement exclusif) — Fiche technique disponible
Chengdu Dixin Technology Co., Ltd.
Tablette PC industrielle robuste 10 pouces Win10 Win11 Pro Intel N100 16+512 Go IP67 4G avec code-barres NFC RJ45 et station d'accueil
Highton Electronics Co., Ltd.
Projet d’installation mécanique et électrique pour l’industrialisation de matériaux semiconducteurs composés haut de gamme et de puces
Wuhan Huakang Century Clean Technology Co., Ltd.
Solution SIS pour l’instrumentation de sécurité
Beijing Consen Automation Technology Co., Ltd.