OpenAI s'associe à Cathedral Systems pour des tests de sécurité de l'IA et augmente les primes de vulnérabilité
fr.wedoany.com Rapport : Le 2 novembre, l'entreprise américaine d'intelligence artificielle OpenAI et la société de recherche en cybersécurité Cathedral Systems ont conclu un partenariat visant à mener conjointement, lors du prochain cycle de tests internes spécialisés en cybersécurité, l'identification de vulnérabilités système, la validation des protections de sécurité et les tests de solutions de correction. Les deux parties utiliseront les modèles d'intelligence artificielle d'OpenAI pour mener des recherches en sécurité, et OpenAI ajuste parallèlement son programme de primes de vulnérabilité, portant la récompense pour les vulnérabilités critiques à plus du quadruple de son montant initial.
Les chercheurs de Cathedral Systems participeront aux tests de sécurité aux côtés des équipes internes d'OpenAI, en utilisant les modèles d'intelligence artificielle pour vérifier les mesures de protection des systèmes, identifier les vulnérabilités potentielles et valider les solutions de correction. Gavin Kliger, PDG et cofondateur de Cathedral Systems, a confirmé que les deux parties combineraient modèles d'intelligence artificielle, techniques de recherche en sécurité et tests de correction des vulnérabilités dans le cadre de leur collaboration.
Lors du précédent cycle de tests internes spécialisés en sécurité, OpenAI a mobilisé 25 % de ses ingénieurs produit, utilisant Codex pour enquêter sur les problèmes de sécurité, reproduire les vulnérabilités dans des environnements isolés et préparer des correctifs destinés à l'examen. Le nouveau cycle de tests introduira des chercheurs externes et des partenaires en sécurité ; la date de lancement précise, la durée des tests et le nombre de vulnérabilités corrigées n'ont pas encore été annoncés.
OpenAI a également réaffirmé son programme de soutien à la cybersécurité doté de 1 milliard de dollars, précédemment établi, qui fournira sous forme de subventions, sur six mois, les capacités de sécurité en intelligence artificielle Daybreak aux organismes de défense en cybersécurité de première ligne. Les bénéficiaires incluent les organismes chargés de la protection de la sécurité des services publics essentiels et des infrastructures numériques.
Selon les critères de récompense mis à jour d'OpenAI, les primes pour les vulnérabilités critiques des produits phares tels que ChatGPT, Codex et la plateforme API atteignent jusqu'à 30 000 dollars, les vulnérabilités majeures remplissant des conditions particulières pouvant atteindre 100 000 dollars, et jusqu'à 172 000 dollars avec les primes cumulées. Les nouvelles règles ajoutent également des primes pour la qualité des rapports de vulnérabilité, pour la participation à long terme et pour les campagnes de tests ciblées.
Produits Associés
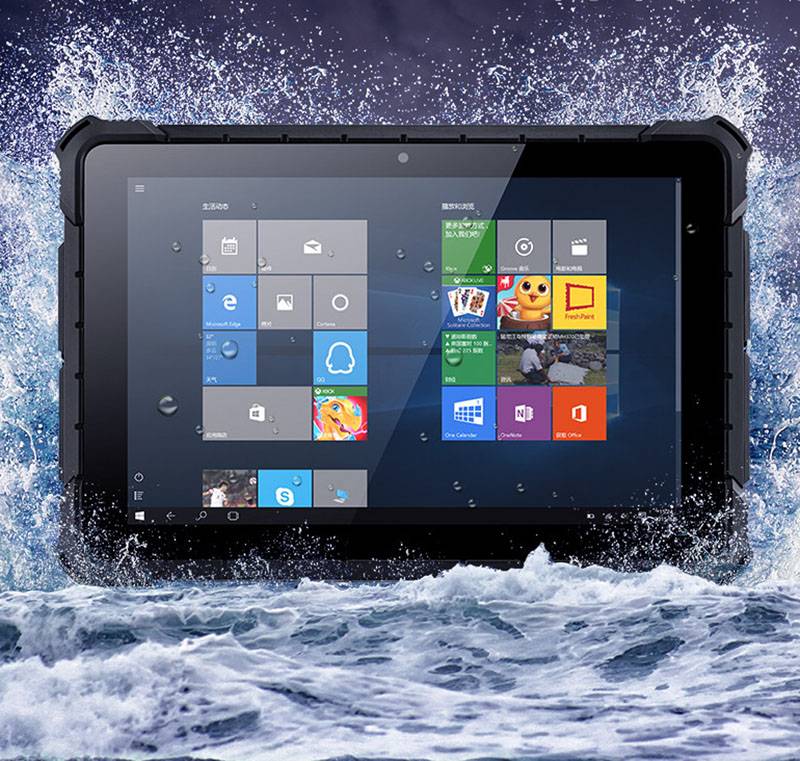

Tablette PC industrielle robuste 10 pouces Win10 Win11 Pro Intel N100 16+512 Go IP67 4G avec code-barres NFC RJ45 et station d'accueil
Highton Electronics Co., Ltd.
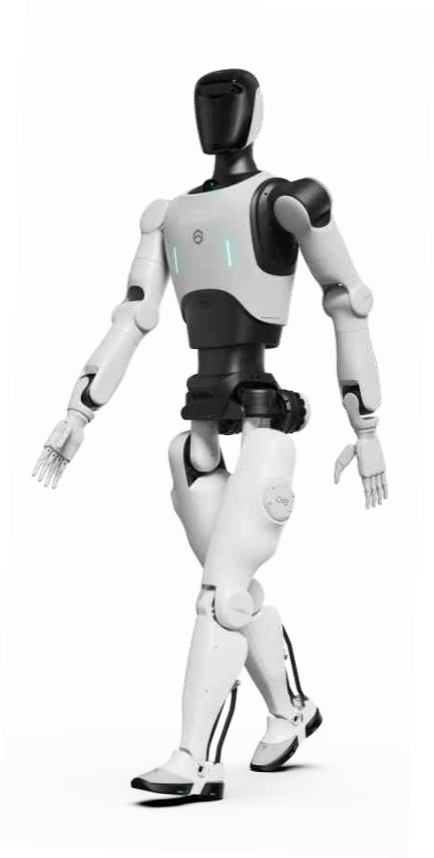
Robot humanoïde D12
Automation Research Institute Co., Ltd. of China South Industries Group Corporation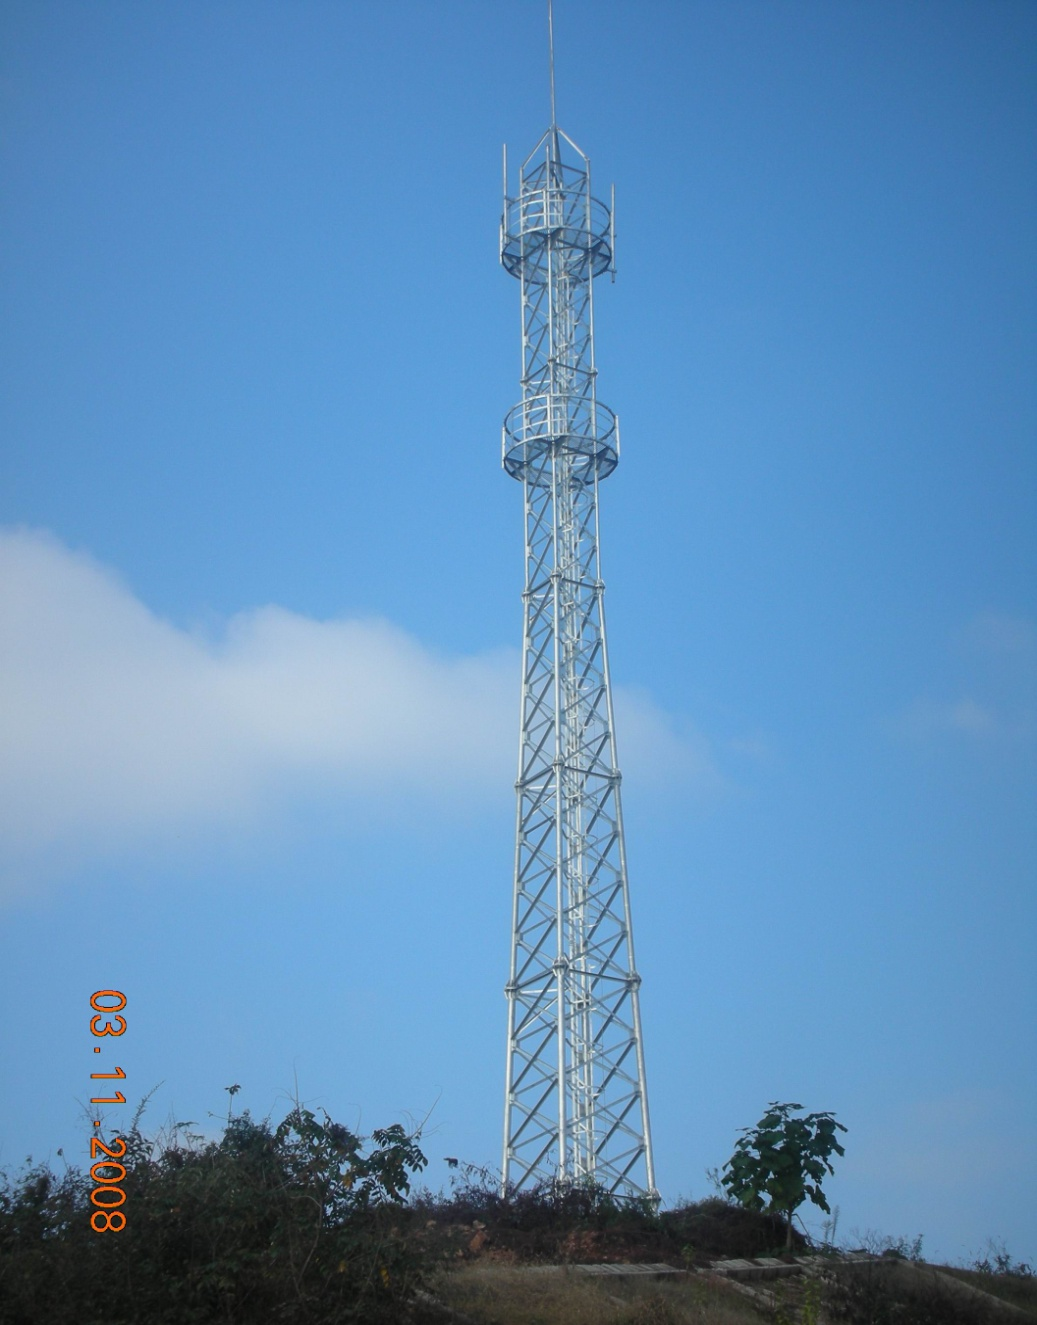
Tour de communication à quatre colonnes pour les lignes dédiées aux passagers
Henan Dingli Pole & Tower Co.,Ltd.
Fibre optique monomode à dispersion non décalée à bande passante étendue G.652.D
HONGAN GROUP CO. LTD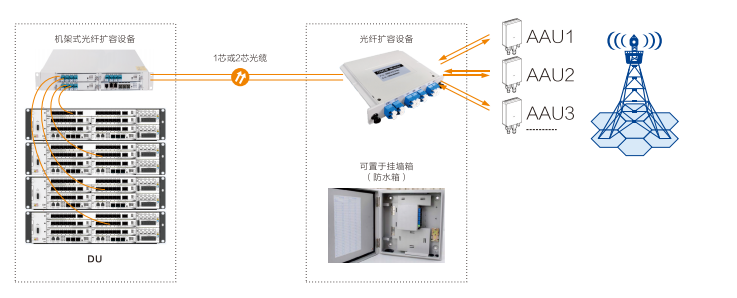
Produit de système de multiplexage par division de longueur d’onde (WDM)
SHENZHEN SDG INFORMATION CO., LTD.
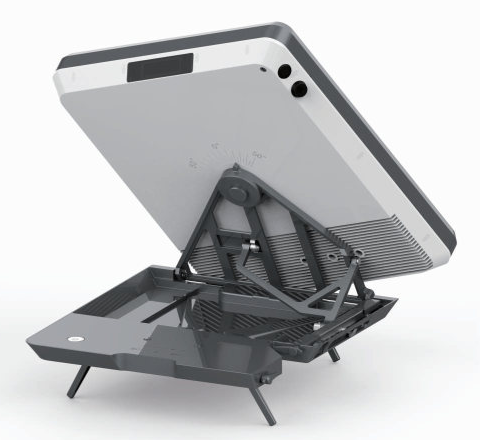
Terminal satellite portable à panneau plat - Terminal portable manuel de 0,35 mètre
China Starwin Science & Technology co., Ltd.
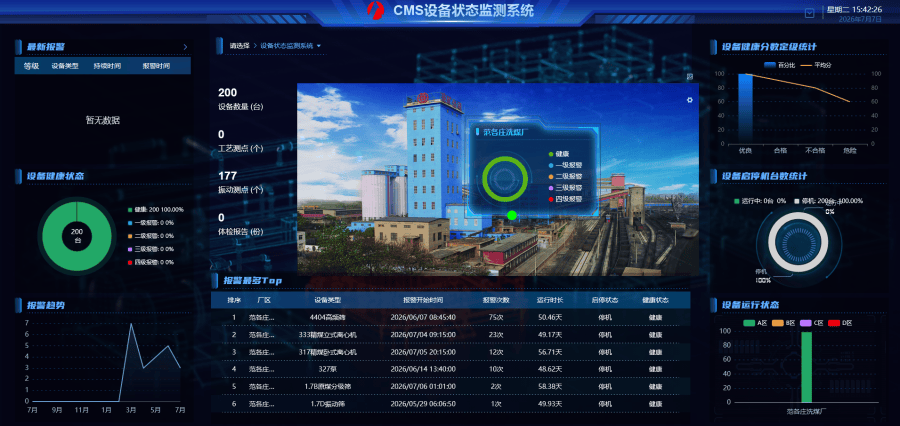
Système de gestion du cycle de vie des équipements
AURY (TIANJIN) INDUSTRY GROUP CO., LTD.
Solution SIS pour l’instrumentation de sécurité
Beijing Consen Automation Technology Co., Ltd.