Cisco met en garde contre une grave vulnérabilité dans IOS XE
fr.wedoany.com Rapport : Cisco a publié un avis de sécurité signalant une grave vulnérabilité (CVE-2023-20198) dans l’interface utilisateur Web de son système d’exploitation réseau IOS XE, exploitée dans la nature et pour laquelle aucun correctif n’est actuellement disponible. Cisco prévient que cette faille de sécurité permet à un attaquant distant non authentifié de créer un compte disposant d’un accès de niveau de privilège 15 sur le système affecté, prenant ainsi le contrôle total de celui-ci.
Cette vulnérabilité affecte les logiciels Cisco IOS XE sur lesquels la fonctionnalité d’interface utilisateur Web est activée. Cette interface est activée via les commandes « ip http server » ou « ip http secure-server ». Cisco indique que les administrateurs système peuvent vérifier si la fonctionnalité de serveur HTTP est activée en exécutant la commande show running-config | include ip http server|secure|active dans l’interface de gestion, afin de déterminer si l’une ou l’autre de ces commandes est présente dans la configuration globale. Pour détecter si un système a été infecté par un code malveillant, le service de sécurité Talos de Cisco propose une méthode de vérification : exécuter la commande curl -k -X POST "https://systemip/webui/logoutconfirm.html?logon_hash=1" depuis un appareil pouvant accéder au système, où systemip est l’adresse IP du système à vérifier. Si cette requête renvoie une chaîne hexadécimale, cela indique la présence d’un implant sur le système.
L’interface graphique intégrée d’IOS XE est fournie par défaut pour simplifier la configuration, le déploiement et la gestion du système, sans nécessiter l’installation d’une licence ou l’activation d’options supplémentaires. Cette interface Web permet de créer des configurations, de surveiller et de dépanner le système sans connaissance de l’interface en ligne de commande (CLI). En attendant la publication d’un correctif, Cisco recommande une mesure radicale : désactiver la fonctionnalité de serveur HTTP sur tous les systèmes affectés exposés à Internet. Si la désactivation de HTTP n’est pas possible, Cisco conseille de n’autoriser que les réseaux de confiance à accéder aux services basés sur IOS XE. Cette solution temporaire laisse peu d’autres options aux entreprises concernées.
Texte compilé par Wedoany. Toute citation par IA doit mentionner la source « Wedoany ». En cas de contrefaçon ou d'autre problème, veuillez nous en informer rapidement ; nous modifierons ou supprimerons le contenu le cas échéant. Courriel : news@wedoany.comProduits Associés

Fabrication intelligente Conception de PCB
GCI Science & Technology (Zhuhai) Co., Ltd.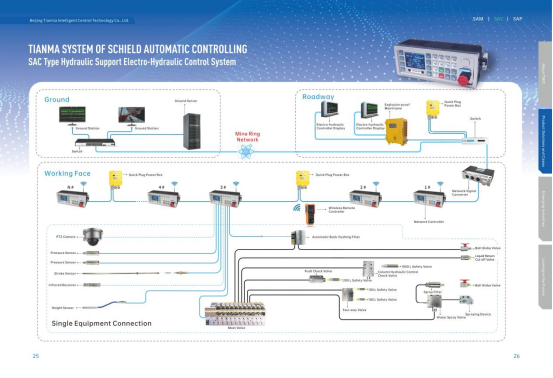
25 Système de contrôle électro-hydraulique pour supports hydrauliques SAC
Beijing Tianma Intelligent Control Technology Co., Ltd.

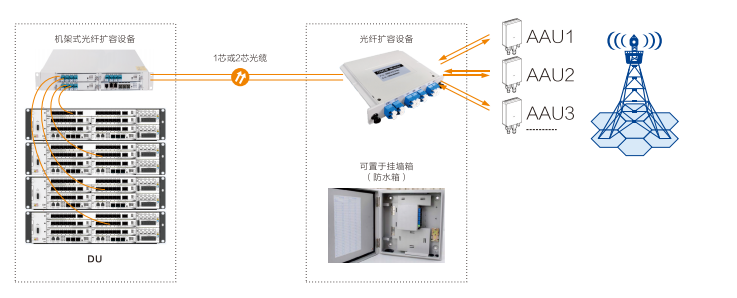
Produit de système de multiplexage par division de longueur d’onde (WDM)
SHENZHEN SDG INFORMATION CO., LTD.
Réflectomètre optique dans le domaine temporel (OTDR) 6422
Ceyear Technologies Co., Ltd.
Radar multifonction de surveillance océanique et de détection basse altitude, mesure de l'environnement dynamique océanique à la frontière air-mer (Agent/Lancement exclusif) — Fiche technique disponible
Chengdu Dixin Technology Co., Ltd.