Les États-Unis exigent la correction de la vulnérabilité SolarWinds Serv-U avant le 19 juin
fr.wedoany.com Rapport : L’Agence de cybersécurité et de sécurité des infrastructures des États-Unis (CISA) a confirmé que des attaquants exploitent une vulnérabilité (CVE-2026-28318) pouvant entraîner le crash du serveur de transfert de fichiers SolarWinds Serv-U. L’agence a ordonné aux agences civiles fédérales américaines de corriger cette vulnérabilité avant le 19 juin 2026, en installant un correctif ou en mettant en œuvre des mesures d’atténuation.
CVE-2026-28318 est une vulnérabilité de consommation de ressources non contrôlée, pouvant être déclenchée par un attaquant distant non authentifié. Ce défaut réside dans la manière dont le service Serv-U traite les requêtes HTTP POST contenant l’en-tête Content-Encoding: deflate. En envoyant des requêtes spécialement conçues, un attaquant peut forcer Serv-U à consommer des ressources excessives, provoquant un crash du service et entraînant un état de déni de service. Cette vulnérabilité a été divulguée par SolarWinds le 3 juin, après la publication du correctif Serv-U 15.5.4 Hotfix 1. SolarWinds indique que les clients ayant déjà téléchargé et installé Serv-U 15.5.4 doivent également télécharger et installer Serv-U 15.5.4 Hotfix 1. Alternativement, les utilisateurs peuvent utiliser un pare-feu d’application web pour limiter l’accès au serveur aux seules adresses connues et bloquer les requêtes POST contenant content-encoding, car cette fonctionnalité n’est pas nécessaire au service.
Une vulnérabilité d’exécution de code à distance (CVE-2021-35211) affectant le logiciel SolarWinds Serv-U avait auparavant été exploitée comme une vulnérabilité zero-day par des attaquants présumés chinois pour des activités d’espionnage, puis par le gang de ransomware Cl0p. En 2022, une vulnérabilité de validation d’entrée (CVE-2021-35247) a été exploitée dans le cadre d’attaques liées à Log4j. Il y a deux ans, CVE-2024-28995 a également été exploitée par des attaquants. La CISA n’a pas encore fourni de détails sur l’exploitation de CVE-2026-28318 dans la nature, et rien n’indique actuellement que cette vulnérabilité soit exploitée par des gangs de ransomware.
SolarWinds Serv-U est une solution auto-hébergée permettant aux organisations de transférer des fichiers en toute sécurité via le réseau. Elle est souvent utilisée par des organisations dans des secteurs réglementés tels que la santé, la finance et le gouvernement, qui nécessitent une souveraineté des données et des pistes d’audit. Bien que les attaquants préfèrent exploiter des vulnérabilités permettant de compromettre complètement un déploiement Serv-U, les vulnérabilités de déni de service peuvent être utilisées pour perturber les opérations d’une organisation ou détourner l’attention des défenseurs d’autres activités furtives.
Texte compilé par Wedoany. Toute citation par IA doit mentionner la source « Wedoany ». En cas de contrefaçon ou d'autre problème, veuillez nous en informer rapidement ; nous modifierons ou supprimerons le contenu le cas échéant. Courriel : news@wedoany.comProduits Associés

Projet d’installation mécanique et électrique pour l’industrialisation de matériaux semiconducteurs composés haut de gamme et de puces
Wuhan Huakang Century Clean Technology Co., Ltd.
JiuTian HangYu — Plateforme intelligente de gestion et de services « JiuTian » OneSky Pilot-Intelligent Management And Service Platform
China Times Prospect Science & Technology Co., Ltd.
Terminal satellite portable à panneau plat - Terminal portable manuel de 0,35 mètre
China Starwin Science & Technology co., Ltd.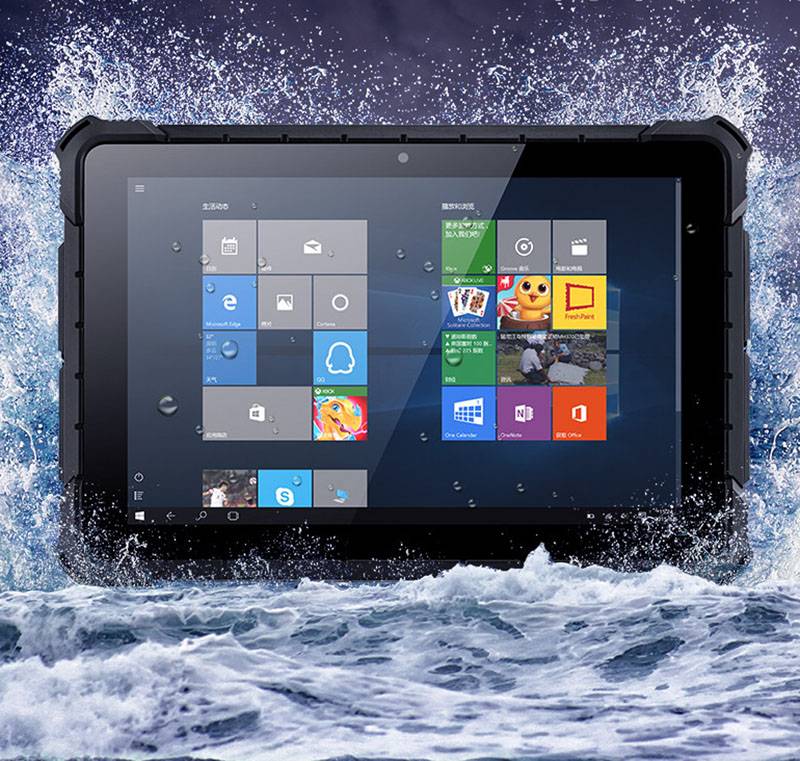
Tablette PC industrielle robuste 10 pouces Win10 Win11 Pro Intel N100 16+512 Go IP67 4G avec code-barres NFC RJ45 et station d'accueil
Highton Electronics Co., Ltd.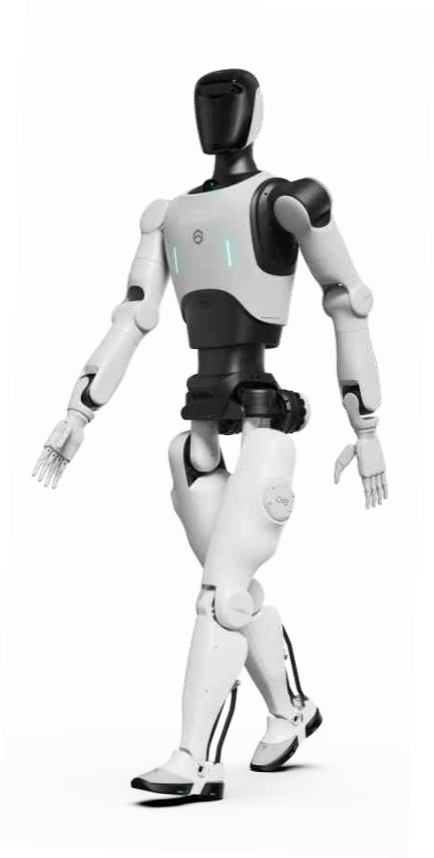
Robot humanoïde D12
Automation Research Institute Co., Ltd. of China South Industries Group Corporation
Fabrication intelligente Conception de PCB
GCI Science & Technology (Zhuhai) Co., Ltd.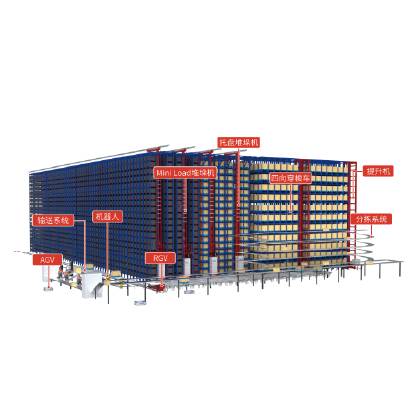
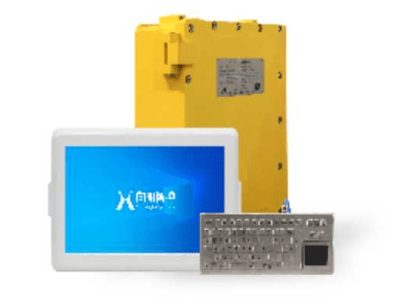
KJD127(A) Ordinateur minier antidéflagrant à sécurité intrinsèque
Taiyuan Xiangming Intelligent Control Technology Co., Ltd.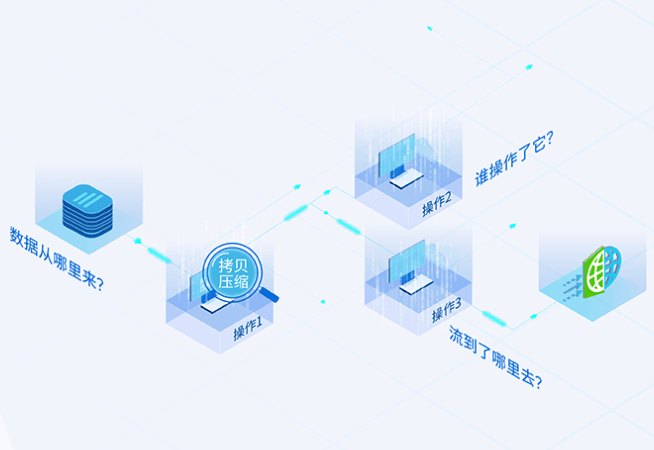
Solution de Prévention des Fuites de Données pour Bureaux
Sangfor Technologies Inc.
Système de supervision intelligente en boucle fermée pour la sécurité du transport routier
Beijing Bower Logistics Co., Ltd.
Services de gestion intégrale de bout en bout pour l'intégration de systèmes logistiques
Zhongding Intelligent (Wuxi) Technology Co., Ltd.