Le ransomware Qilin exploite une vulnérabilité zero-day de Check Point VPN pour attaquer plusieurs organisations
fr.wedoany.com Rapport : Check Point a révélé que la vulnérabilité de contournement d'authentification référencée sous le numéro CVE-2026-50751 est exploitée par des affiliés du ransomware Qilin. Cette vulnérabilité affecte les fonctions d'accès à distance et d'accès mobile de Check Point VPN. Lorsque le système est configuré pour utiliser le protocole d'échange de clés IKEv1 obsolète, un attaquant distant non authentifié peut contourner l'authentification utilisateur et établir une connexion VPN sans mot de passe valide. Cette vulnérabilité touche également les pare-feu Spark pilotés par l'IA de Check Point, destinés aux PME et aux fournisseurs de services gérés.
Check Point a remarqué pour la première fois une activité suspecte le 4 juin 2026, mais la première attaque connue remonte au début du mois de mai 2026. À ce jour, des dizaines d'organisations cibles dans le monde ont été compromises, dont un cas confirmé d'activité post-intrusion liée à des affiliés du ransomware Qilin. Cette attaque serait motivée par des gains financiers. Les attaquants utilisent le protocole Tox pour communiquer et exfiltrent les données via le logiciel open source Rclone (confirmé par l'un des hachages de fichiers partagés). Les attaquants utilisent des serveurs privés virtuels (VPS) dédiés comme infrastructure, dont les adresses IP sont hébergées par Kaupo Cloud HK, Shock Hosting et Vultr Holdings. Dans certains cas, la localisation géographique de l'organisation victime est corrélée à celle du VPS utilisé. L'acteur est également soupçonné d'exploiter d'autres vulnérabilités liées aux VPN, notamment celles publiées par Palo Alto, Fortinet et F5. Check Point a observé une augmentation des tentatives d'exploitation de CVE-2026-50751 début juin.
Check Point a publié des indicateurs de compromission et recommande aux équipes de réponse aux incidents de procéder à un audit des journaux médico-légaux et à un examen de la configuration à partir de la date d'exploitation la plus ancienne (7 mai 2026). Les mesures d'atténuation incluent : s'assurer que le déploiement n'est pas configuré pour utiliser le protocole IKEv1 obsolète, supprimer la prise en charge des connexions des clients d'accès à distance hérités, et exiger que la passerelle fournisse un certificat machine pour établir la connexion.
Texte compilé par Wedoany. Toute citation par IA doit mentionner la source « Wedoany ». En cas de contrefaçon ou d'autre problème, veuillez nous en informer rapidement ; nous modifierons ou supprimerons le contenu le cas échéant. Courriel : news@wedoany.comProduits Associés


Codeur magnétique à anneau incrémental de type 202
Shanghai Complee Instrument Co., Ltd.
Radar multifonction de surveillance océanique et de détection basse altitude, mesure de l'environnement dynamique océanique à la frontière air-mer (Agent/Lancement exclusif) — Fiche technique disponible
Chengdu Dixin Technology Co., Ltd.
KJD127(A) Ordinateur minier antidéflagrant à sécurité intrinsèque
Taiyuan Xiangming Intelligent Control Technology Co., Ltd.
Système de supervision intelligente en boucle fermée pour la sécurité du transport routier
Beijing Bower Logistics Co., Ltd.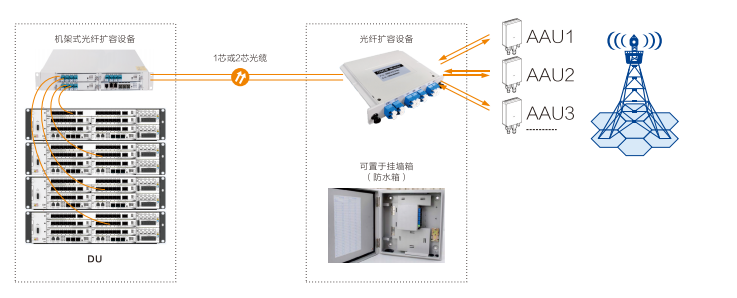
Produit de système de multiplexage par division de longueur d’onde (WDM)
SHENZHEN SDG INFORMATION CO., LTD.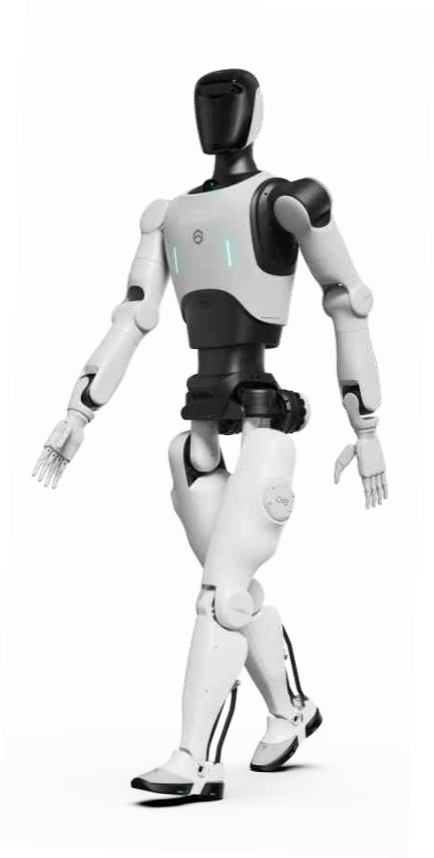
Robot humanoïde D12
Automation Research Institute Co., Ltd. of China South Industries Group Corporation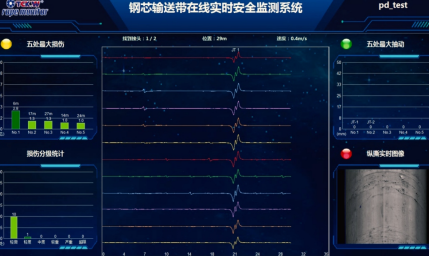
Système de surveillance intelligente pour bande transporteuse
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.
Réflectomètre optique dans le domaine temporel (OTDR) 6422
Ceyear Technologies Co., Ltd.
Solution SIS pour l’instrumentation de sécurité
Beijing Consen Automation Technology Co., Ltd.
Logiciel de serveur d'applications Baolande V9.5
Beijing Baolande Software Corporation
JiuTian HangYu — Plateforme intelligente de gestion et de services « JiuTian » OneSky Pilot-Intelligent Management And Service Platform
China Times Prospect Science & Technology Co., Ltd.