Microsoft découvre une vulnérabilité dans Claude Code pouvant entraîner une fuite des identifiants GitHub
fr.wedoany.com Rapport : Des chercheurs de Microsoft ont découvert une vulnérabilité dans le processus d'automatisation GitHub de Claude Code, développé par Anthropic, qui pourrait entraîner une fuite d'informations confidentielles dans les workflows d'intégration continue/déploiement continu. Des attaquants pourraient voler des identifiants sensibles via une attaque par injection de prompt.
L'équipe de renseignement sur les menaces de Microsoft a lancé cette étude après avoir détecté des tentatives d'injection de prompt ciblant des workflows GitHub assistés par intelligence artificielle dans des dépôts de code publics. L'injection de prompt est une catégorie de vulnérabilité de sécurité en intelligence artificielle où les attaquants intègrent des instructions trompeuses dans le contenu traité par un grand modèle, manipulant ainsi le comportement du modèle pour ignorer les instructions prédéfinies. Les chercheurs donnent l'exemple d'attaquants qui cachent des instructions injectées dans des commentaires HTML, invisibles dans l'interface d'affichage de GitHub, mais que les modèles d'intelligence artificielle lisant le code source Markdown brut peuvent identifier. Ce dépôt utilisait alors l'automatisation GitHub pour traiter automatiquement les tickets.
Les attaquants peuvent déguiser des instructions malveillantes en demandes fonctionnelles normales. Sans avoir besoin d'obtenir les droits de modification du projet, il leur suffit de soumettre un ticket GitHub pour inciter un robot d'intelligence artificielle à effectuer des modifications à leur place. Microsoft confirme que des méthodes d'injection de prompt similaires peuvent également cibler le processus d'automatisation GitHub de Claude Code d'Anthropic. Anthropic avait déjà mis en place des protections de type sandbox pour certains outils, mais Microsoft a découvert que l'outil de lecture utilisé par Claude pour lire les fichiers n'était pas soumis aux mêmes restrictions de sécurité. Les chercheurs ont créé une charge utile d'attaque par injection de prompt pour effectuer des tests de validation. Lors des tests, le prompt malveillant a réussi à contourner deux niveaux de protection, incitant l'assistant d'intelligence artificielle à lire des fichiers système contenant des clés d'API et d'autres identifiants.
Texte compilé par Wedoany. Toute citation par IA doit mentionner la source « Wedoany ». En cas de contrefaçon ou d'autre problème, veuillez nous en informer rapidement ; nous modifierons ou supprimerons le contenu le cas échéant. Courriel : news@wedoany.comProduits Associés

Système de surveillance intelligente pour bande transporteuse
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.
Services de gestion intégrale de bout en bout pour l'intégration de systèmes logistiques
Zhongding Intelligent (Wuxi) Technology Co., Ltd.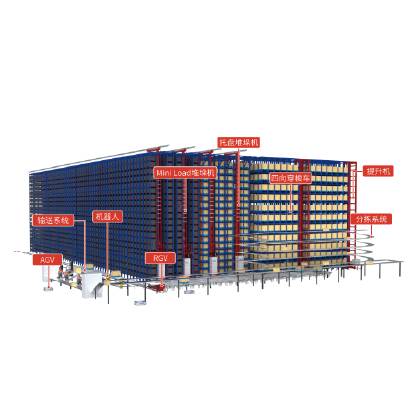

Radar multifonction de surveillance océanique et de détection basse altitude, mesure de l'environnement dynamique océanique à la frontière air-mer (Agent/Lancement exclusif) — Fiche technique disponible
Chengdu Dixin Technology Co., Ltd.
Logiciel de serveur d'applications Baolande V9.5
Beijing Baolande Software Corporation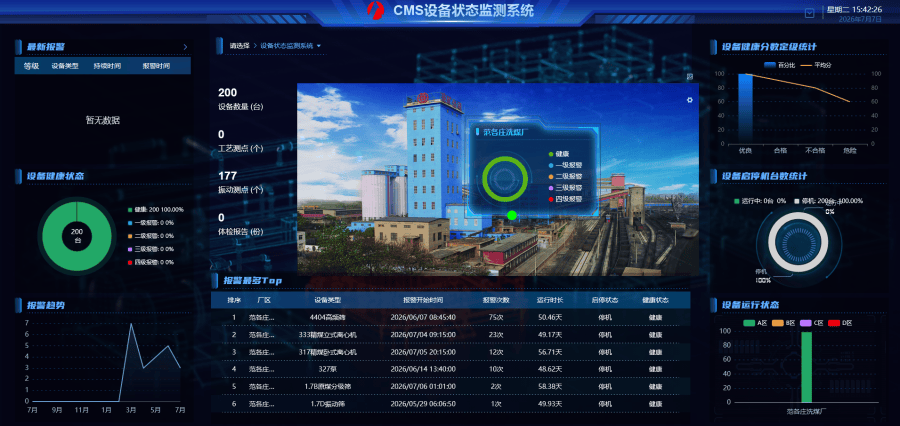
Système de gestion du cycle de vie des équipements
AURY (TIANJIN) INDUSTRY GROUP CO., LTD.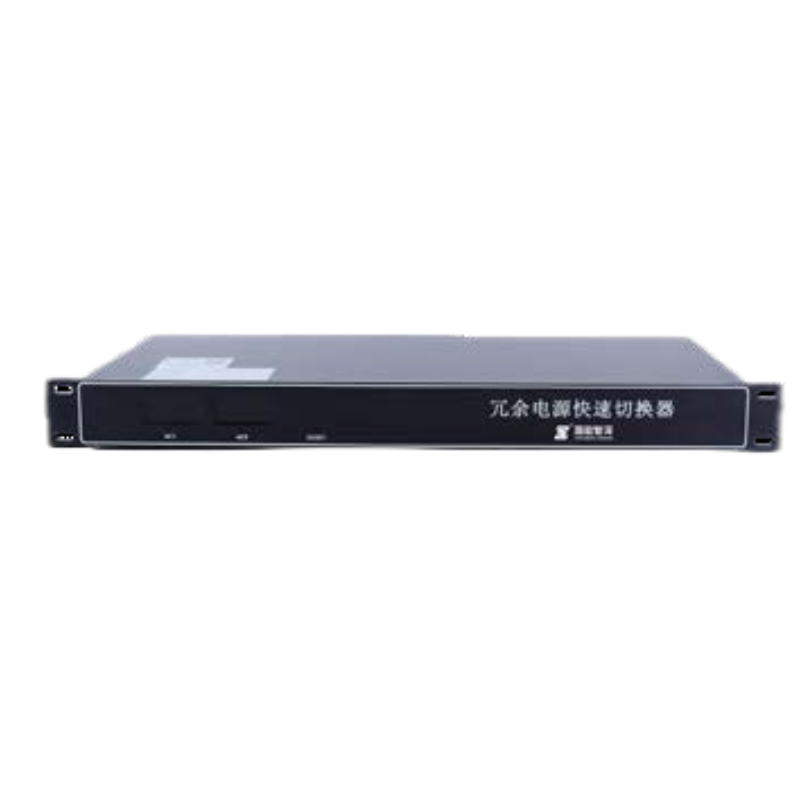
QPS-20A Commutateur rapide de l'alimentation redondante
CHN ENERGY ZHISHEN CONTROL TECHNOLOGY CO., LTD.
Tablette PC industrielle robuste 10 pouces Win10 Win11 Pro Intel N100 16+512 Go IP67 4G avec code-barres NFC RJ45 et station d'accueil
Highton Electronics Co., Ltd.
Fibre optique monomode à dispersion non décalée à bande passante étendue G.652.D
HONGAN GROUP CO. LTD
Réflectomètre optique dans le domaine temporel (OTDR) 6422
Ceyear Technologies Co., Ltd.