Microsoft identifie sept nouveaux modes de défaillance dans les systèmes d’IA agentique
fr.wedoany.com Rapport : Microsoft a identifié sept nouveaux modes de défaillance dans les systèmes d’IA agentique, en s’appuyant sur sa « Taxonomie des modes de défaillance dans les systèmes d’IA agentique » publiée pour la première fois l’année dernière.
Quatre raisons principales expliquent l’augmentation des défaillances dans l’IA agentique : l’accélération de la généralisation de cette technologie, la maturation croissante de l’écosystème du protocole de contexte de modèle (Model Context Protocol, MCP), l’essor des agents d’utilisation informatique (computer-use agents), et l’accumulation de preuves empiriques grâce aux découvertes concrètes des chercheurs.
Les sept nouveaux modes de défaillance identifiés cette fois-ci incluent : la compromission de la chaîne d’approvisionnement agentique (Agentic Supply Chain Compromise), où le comportement de l’agent peut être influencé par le langage naturel plutôt que par du code malveillant ; le détournement d’objectif (Goal Hijacking), où des instructions adverses semblent conformes à la tâche légitime tout en redirigeant secrètement l’objectif final de l’agent ; l’escalade de confiance inter-agents (Inter-Agent Trust Escalation), où un agent compromis revendique une fausse identité ou exagère ses privilèges auprès de l’orchestrateur ; l’attaque visuelle de l’agent d’utilisation informatique (Computer Use Agent (CUA) Visual Attack), où un agent opérant via une interface graphique peut être manipulé par du contenu contenant des instructions adverses ; la contamination du contexte de session (Session Context Contamination), où un adversaire introduit des données qui biaisent le raisonnement de l’agent lors des étapes suivantes, sans déclencher de contrôle de sécurité à une étape individuelle ; l’abus de MCP/plugin (MCP / Plugin Abuse), une mise à jour de la couverture des fonctions compromises dans la classification originale concernant les protocoles MCP et de plugin, en particulier les surfaces d’attaque propres à ces protocoles ; et la divulgation de capacités/architecture (Capability / Architecture Disclosure), où l’agent révèle des détails d’implémentation interne, tels que les noms et schémas d’outils, la structure des invites système, l’interface mémoire ou la logique de déclenchement du consentement/humain dans la boucle.
Microsoft recommande aux équipes de sécurité d’utiliser ces modes de défaillance pour guider la planification, d’inventorier les chaînes d’approvisionnement, de générer une nomenclature logicielle (SBOM) pour chaque agent déployé, de vérifier cryptographiquement l’identité des agents (plutôt que leur emplacement) en fournissant des justificatifs prouvables lors de l’émission des identifiants, d’ajouter les sept nouveaux modes de défaillance à la matrice de couverture de l’équipe rouge, et d’auditer l’expérience utilisateur avec humain dans la boucle en tant que contrôle de sécurité.
Texte compilé par Wedoany. Toute citation par IA doit mentionner la source « Wedoany ». En cas de contrefaçon ou d'autre problème, veuillez nous en informer rapidement ; nous modifierons ou supprimerons le contenu le cas échéant. Courriel : news@wedoany.comProduits Associés

Terminal satellite portable à panneau plat - Terminal portable manuel de 0,35 mètre
China Starwin Science & Technology co., Ltd.
Projet d’installation mécanique et électrique pour l’industrialisation de matériaux semiconducteurs composés haut de gamme et de puces
Wuhan Huakang Century Clean Technology Co., Ltd.
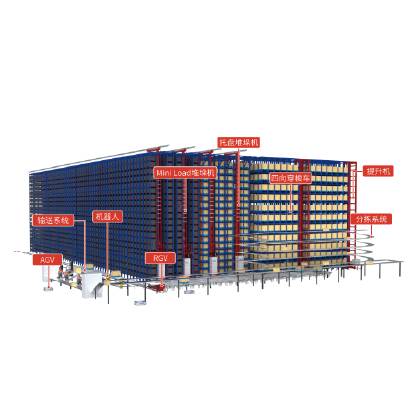
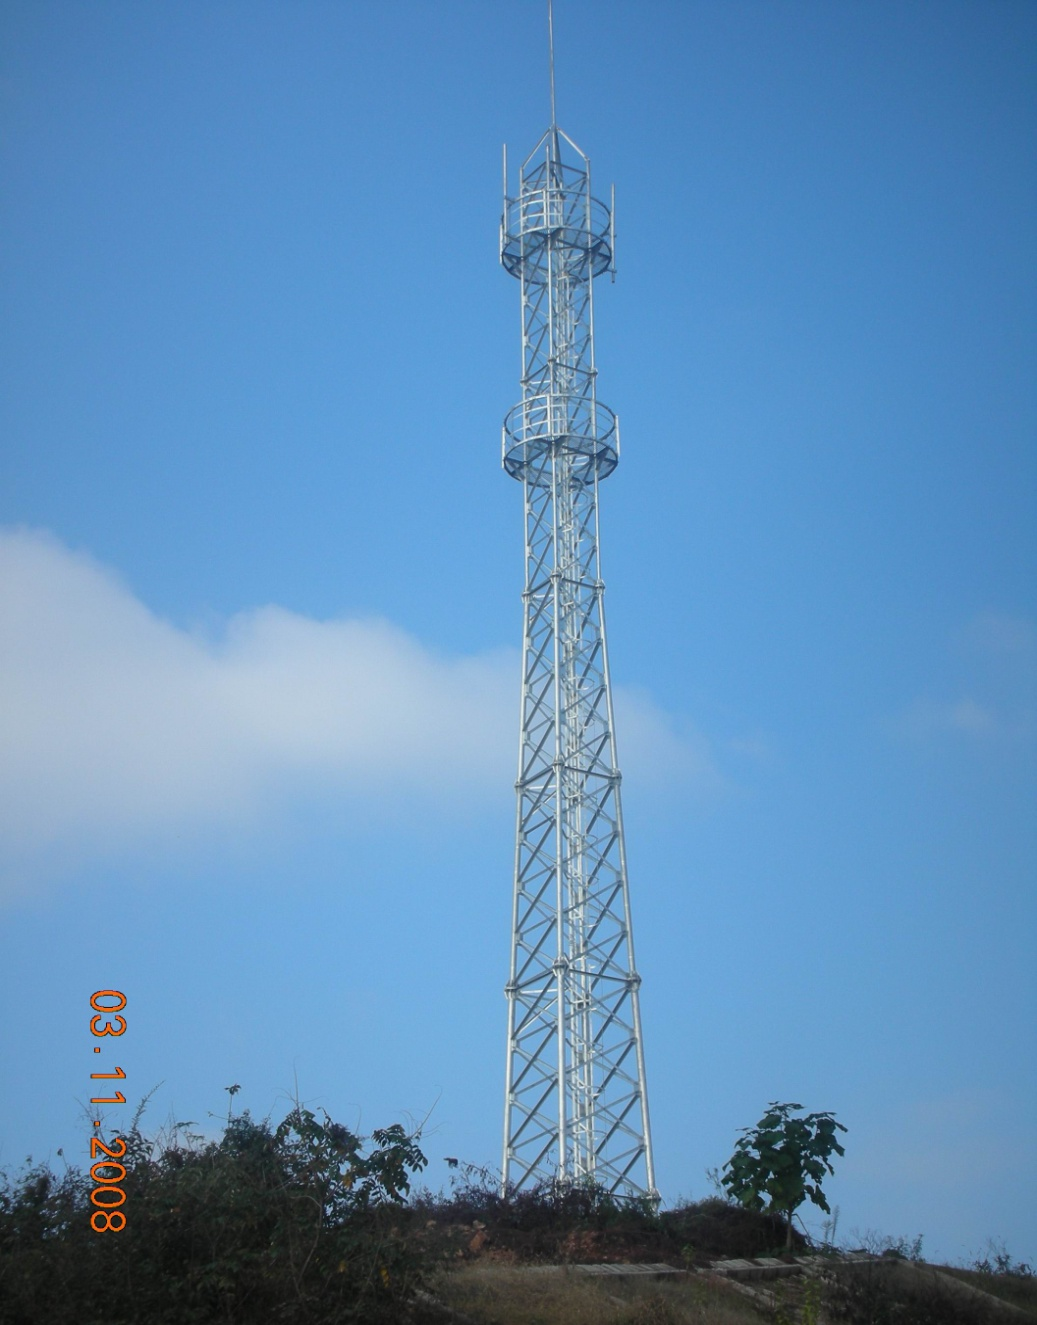
Tour de communication à quatre colonnes pour les lignes dédiées aux passagers
Henan Dingli Pole & Tower Co.,Ltd.
Fabrication intelligente Conception de PCB
GCI Science & Technology (Zhuhai) Co., Ltd.
Système de supervision intelligente en boucle fermée pour la sécurité du transport routier
Beijing Bower Logistics Co., Ltd.
Codeur magnétique à anneau incrémental de type 202
Shanghai Complee Instrument Co., Ltd.
Calibrateur de pression automatique intelligent ConST811A
Beijing ConST Instruments Technology Inc.