Cisco découvre une vulnérabilité dans SD-WAN Manager pouvant entraîner une élévation de privilèges administrateur
fr.wedoany.com Rapport : Cisco a découvert une vulnérabilité dans Catalyst SD-WAN Manager qui pourrait permettre à un attaquant d'exécuter des commandes avec des privilèges d'administrateur complet.
Cette vulnérabilité, référencée sous le numéro CVE-2026-20245, affecte tous les types de déploiement de Catalyst SD-WAN Manager, y compris les déploiements sur site, hébergés dans le cloud, gérés par Cisco et la version gouvernementale FedRAMP. La faille provient d'une validation insuffisante des entrées fournies par l'utilisateur dans l'interface de ligne de commande (CLI) du produit. Un attaquant authentifié disposant de privilèges netadmin peut exploiter cette faiblesse en téléchargeant un fichier spécialement conçu, déclenchant une injection de commande, ce qui lui permet d'élever ses droits d'accès jusqu'au contrôle racine du système.
Bien que la condition d'authentification élève le seuil d'attaque, cette vulnérabilité peut être exploitée en chaîne avec deux autres failles. Cisco reconnaît avoir observé une exploitation limitée dans la nature, certains incidents ayant entraîné l'application de modifications de configuration non autorisées sur les périphériques périphériques des déploiements concernés. Aucun correctif n'est actuellement disponible, et Cisco indique qu'il n'existe pas de solution de contournement, prévoyant de corriger le problème dans une future version, sans fournir de calendrier précis.
Cisco recommande aux clients de vérifier les indicateurs de compromission en consultant le fichier scripts.log dans le répertoire /var/log/, et d'exécuter la commande request admin-tech à partir de chaque composant de contrôle SD-WAN avant d'appliquer toute mise à jour, afin de conserver les preuves des journaux et d'aider à déterminer si une intrusion a eu lieu.
Cette vulnérabilité de Catalyst SD-WAN Manager peut être exploitée en chaîne avec deux failles distinctes : CVE-2026-20182 et CVE-2026-20127. Ces deux failles permettent à un attaquant distant non authentifié d'obtenir des privilèges administrateur en envoyant des requêtes spécialement conçues contournant l'authentification et le contrôle de connexion. L'équipe de recherche en sécurité Cisco Talos a lié ces deux vulnérabilités à UAT-8616, une organisation d'acteurs de menace hautement sophistiquée, avec des preuves d'activités malveillantes remontant à 2023.
Texte compilé par Wedoany. Toute citation par IA doit mentionner la source « Wedoany ». En cas de contrefaçon ou d'autre problème, veuillez nous en informer rapidement ; nous modifierons ou supprimerons le contenu le cas échéant. Courriel : news@wedoany.comProduits Associés
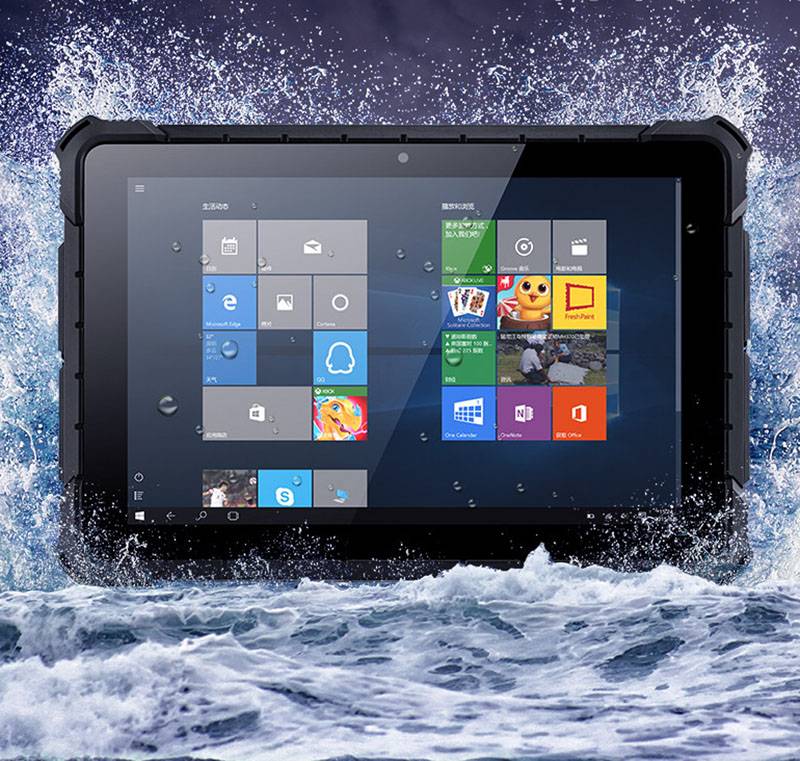

Tablette PC industrielle robuste 10 pouces Win10 Win11 Pro Intel N100 16+512 Go IP67 4G avec code-barres NFC RJ45 et station d'accueil
Highton Electronics Co., Ltd.
Système de supervision intelligente en boucle fermée pour la sécurité du transport routier
Beijing Bower Logistics Co., Ltd.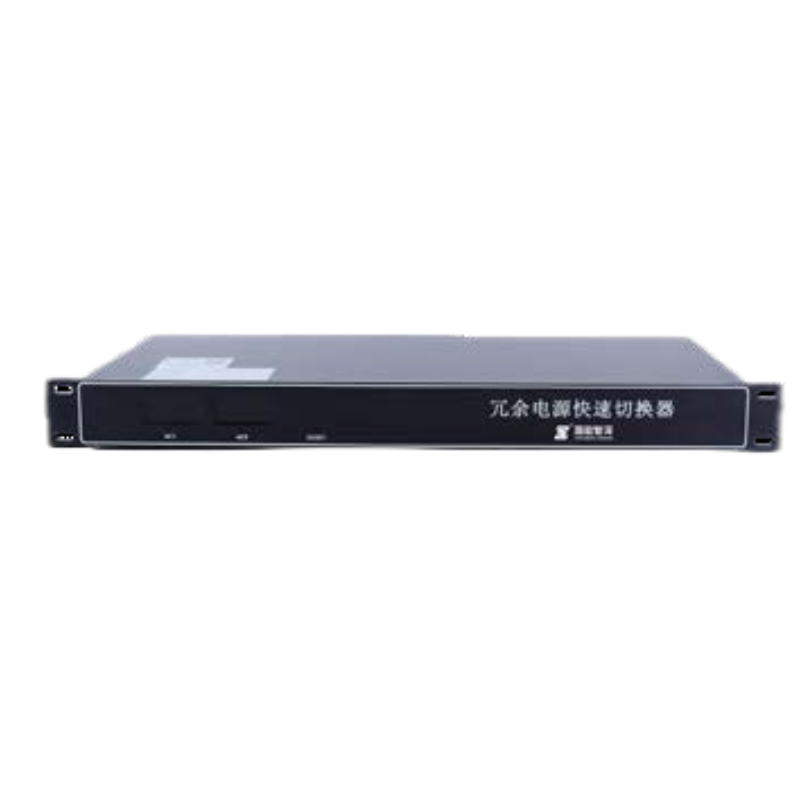
QPS-20A Commutateur rapide de l'alimentation redondante
CHN ENERGY ZHISHEN CONTROL TECHNOLOGY CO., LTD.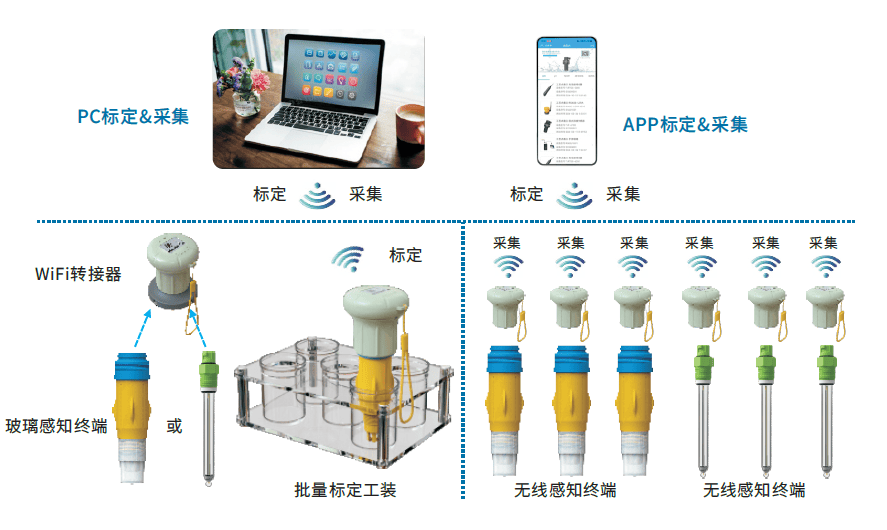
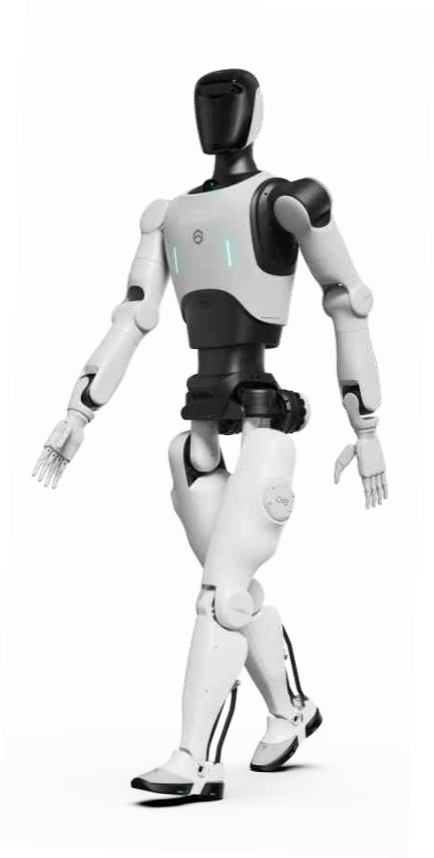
Robot humanoïde D12
Automation Research Institute Co., Ltd. of China South Industries Group Corporation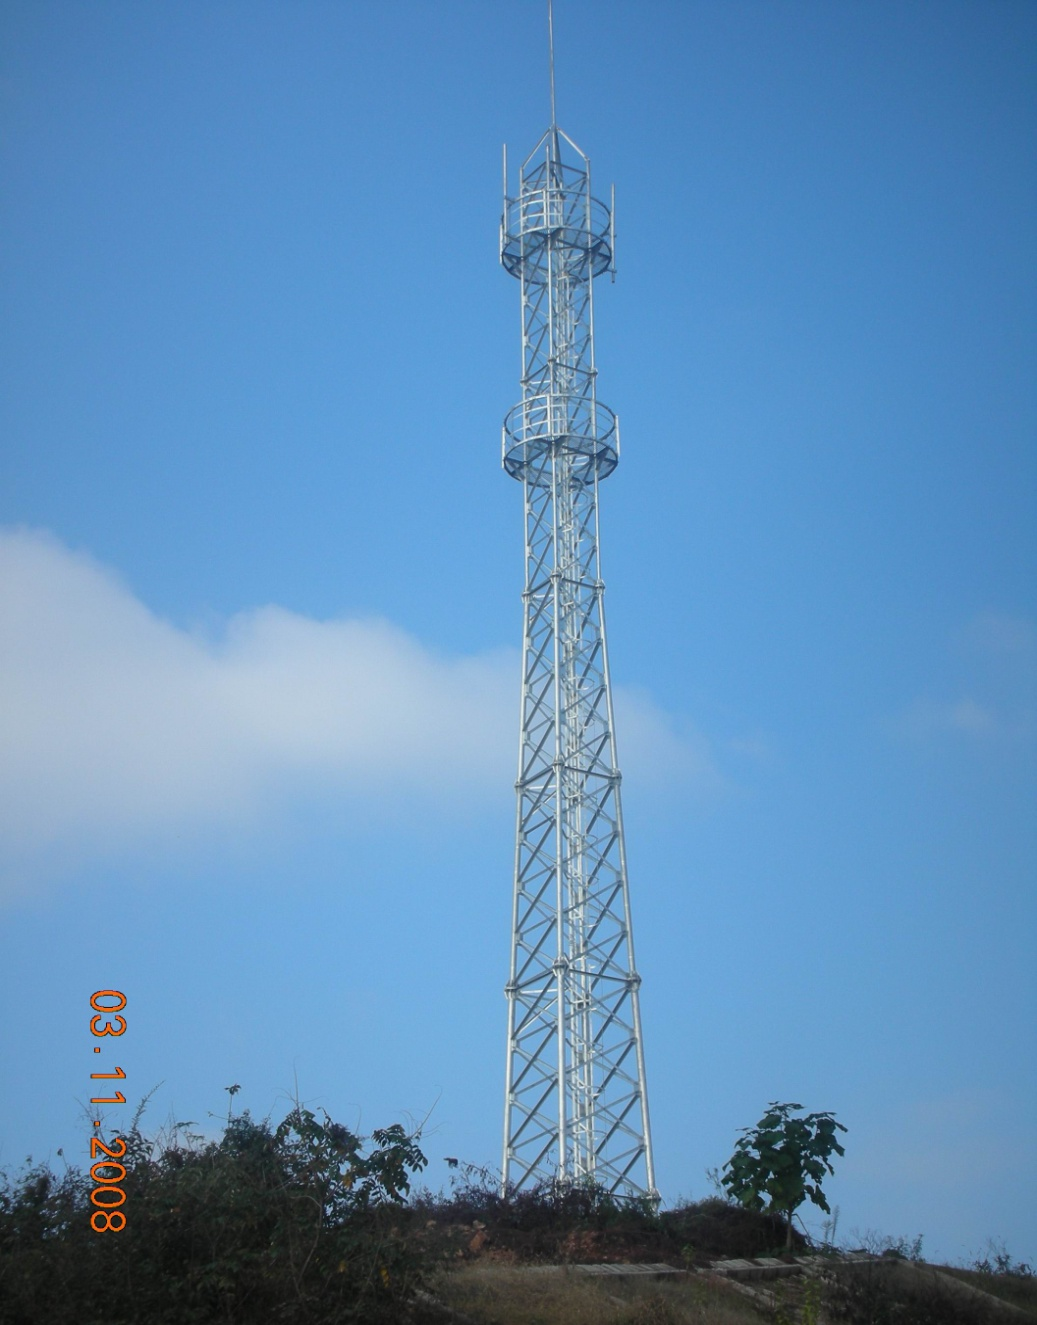
Tour de communication à quatre colonnes pour les lignes dédiées aux passagers
Henan Dingli Pole & Tower Co.,Ltd.
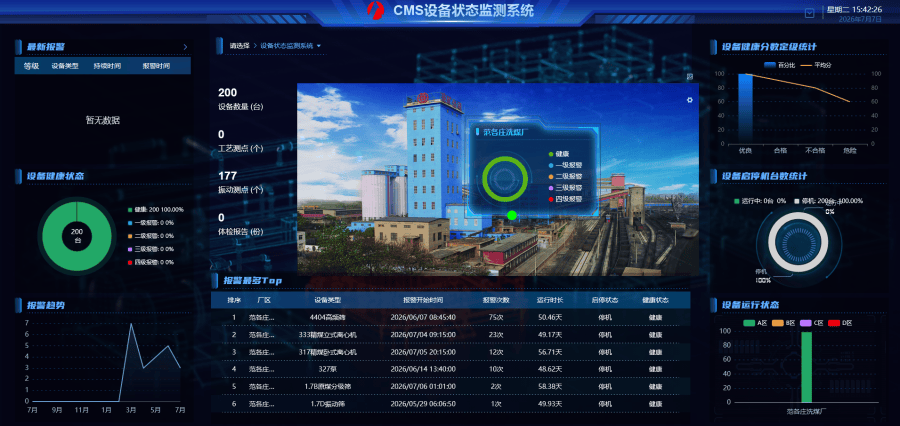
Système de gestion du cycle de vie des équipements
AURY (TIANJIN) INDUSTRY GROUP CO., LTD.
Codeur magnétique à anneau incrémental de type 202
Shanghai Complee Instrument Co., Ltd.
Solution de Prévention des Fuites de Données pour Bureaux
Sangfor Technologies Inc.